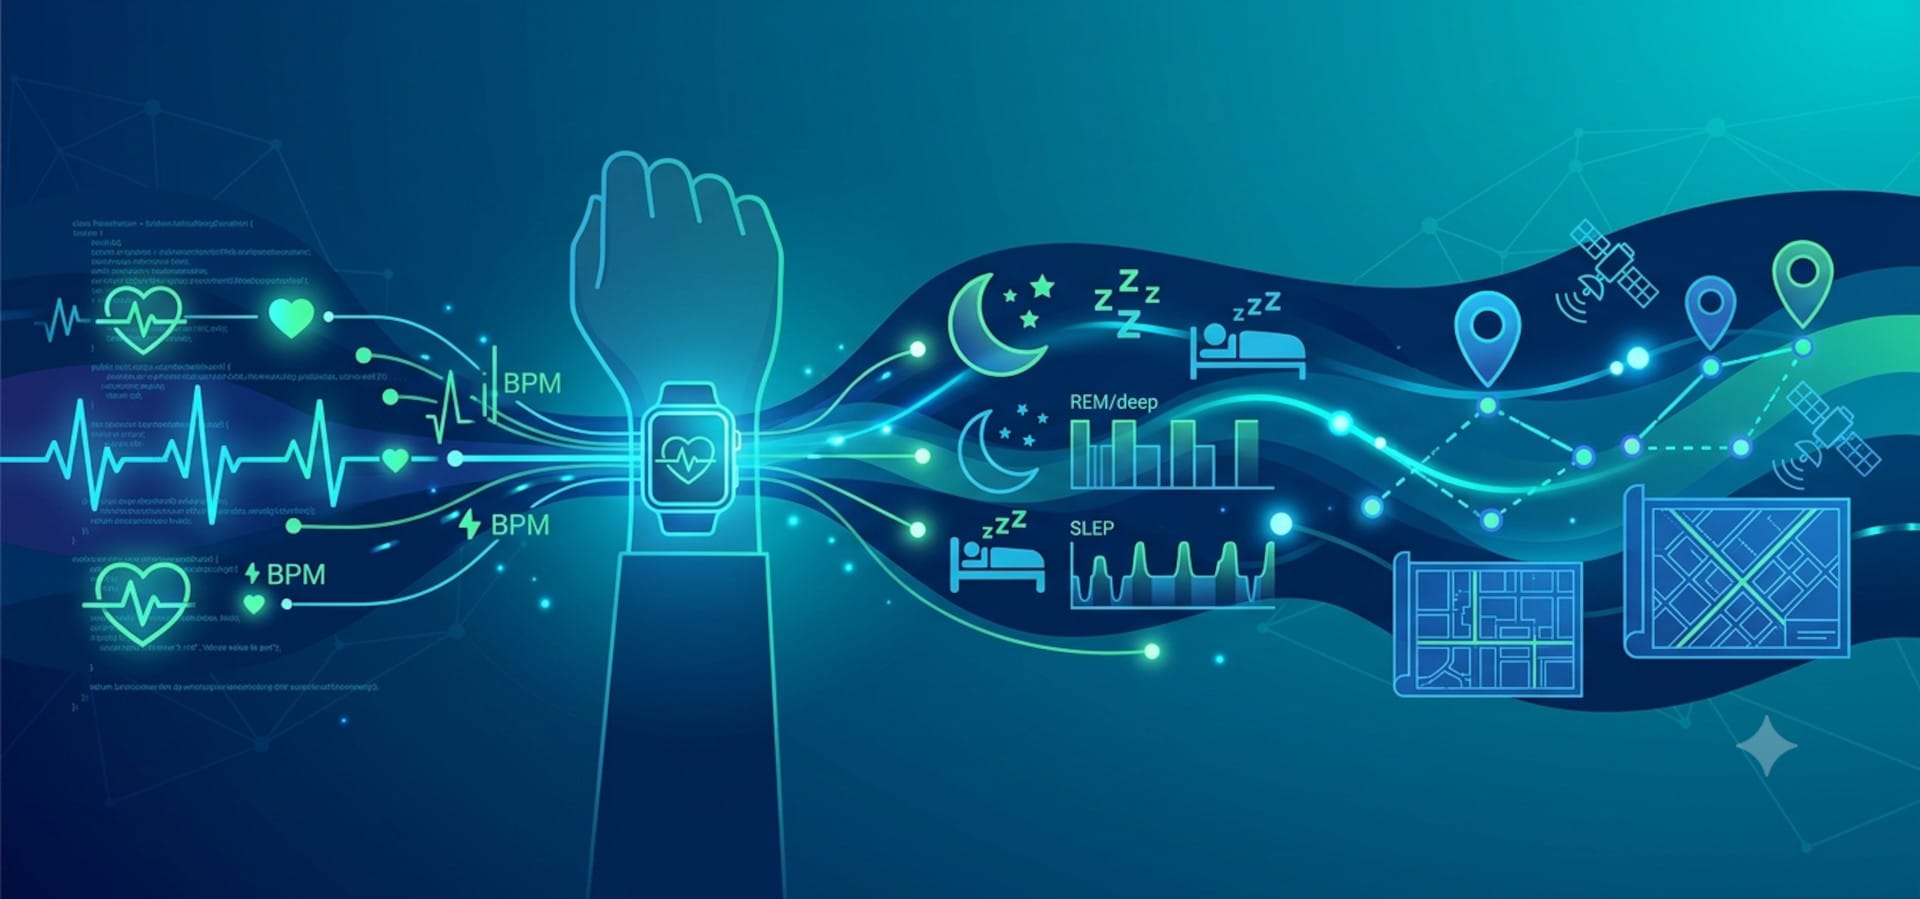

Slimme horloges, fitnesstrackers en slimme ringen zijn niet meer weg te denken uit ons dagelijks leven. Ze vertellen je precies wanneer je stappendoel is bereikt, hoe hersteld je bent na een nacht slaap en zelfs hoe het gesteld is met je stressniveau. Het levert prachtige statistieken op, maar er zit een schaduwzijde aan dit continue meten.
We dragen apparaatjes op onze huid die 24 uur per dag biometrische en locatiegebonden data verzamelen. Dat roept een cruciale vraag op: van wie zijn al die gegevens over jouw lichaam en bewegingen nu eigenlijk?
De theorie: wat zegt de wet?
Juridisch gezien is het antwoord vrij helder: jij bent de eigenaar van jouw persoonsgegevens. In Europa valt wearable data onder de strikte regels van de Algemene Verordening Gegevensbescherming (AVG / GDPR).
Informatie over je hartslag, slaappatronen en zuurstofgehalte in je bloed valt onder Artikel 9 van de AVG (bijzondere persoonsgegevens). Dit betekent dat fabrikanten deze gevoelige medische informatie niet zomaar mogen verwerken. Ze hebben daar jouw uitdrukkelijke en specifieke toestemming voor nodig.
De praktijk: licenties en de cloud
Hoewel jij op papier eigenaar bent, ziet de dagelijkse praktijk er anders uit zodra je een wearable in gebruik neemt. Bij het installeren van de bijbehorende app klik je vrijwel altijd akkoord op een lange privacyverklaring. Daarmee geef je de fabrikant vaak een exclusieve of brede licentie om jouw data te verwerken, op te slaan en te analyseren.
Waar blijft jouw data precies?
- Servers in het buitenland: Veel data wordt direct doorgestuurd naar cloudservers van techgiganten buiten de EU.
- Geaggregeerde analyses: Fabrikanten gebruiken jouw anonieme of geaggregeerde gegevens om hun algoritmes te trainen of patronen in volksgezondheid te onderzoeken.
- Derde partijen: Sommige ontwikkelaars delen (of verkopen) data aan adverteerders, verzekeraars of databrokers — soms indirect via gratis functies of externe apps die je koppelt.
Let op bij vitaliteitsprogramma’s: Biedt jouw werkgever of zorgverzekeraar korting als je je stappen en slaap deelt via een wearable? Het klinkt sympathiek, maar bedenken welke langetermijngevolgen het kan hebben als je die doelen ineens niet meer haalt door ziekte of blessures.
Waarom is deze data zo gevoelig?
Locatiedata verraadt waar je woont, werkt en met wie je afspreekt. Gecombineerd met hartslag- en stressgegevens kan het zelfs emotionele reacties op specifieke locaties of momenten blootleggen. Biometrische data is bovendien onveranderbaar: een wachtwoord kun je resetten, maar je unieke hartslag- of DNA-profiel niet.
3 Tips om de regie over je wearable-data te behouden
Gelukkig hoef je je slimme horloge niet meteen in de wilgen te hangen. Met een paar slimme aanpassingen behoud je beter de controle:
- Pluis de app-instellingen uit Schakel functies uit die je niet nodig hebt. Denk aan het continu delen van je GPS-locatie op de achtergrond of het automatisch doorsturen van diagnostische data naar de fabrikant.
- Maak gebruik van je AVG-rechten Onder de AVG heb je het recht op dataportabiliteit (het exporteren van al je data in een bruikbaar bestand) en het recht om vergeten te worden. Stop je met een bepaald merk? Dien een verzoek in om al je opgeslagen historielijsten definitief te wissen.
- Let op bij het koppelen van apps Let goed op welke rechten je geeft wanneer je je fitness-app koppelt aan platforms van derden (zoals Strava, Apple Health of Google Fit). Geef alleen toegang tot data die strikt noodzakelijk is voor de functionaliteit.
De conclusie
Je wearable biedt fantastische inzichten in je gezondheid, maar bewustwording is de sleutel. De data over jouw lichaam is uniek en waardevol. Wees kritisch op wat je deelt, lees de instellingen periodiek na en herinner de fabrikanten eraan dat die gegevens uiteindelijk van jou zijn.